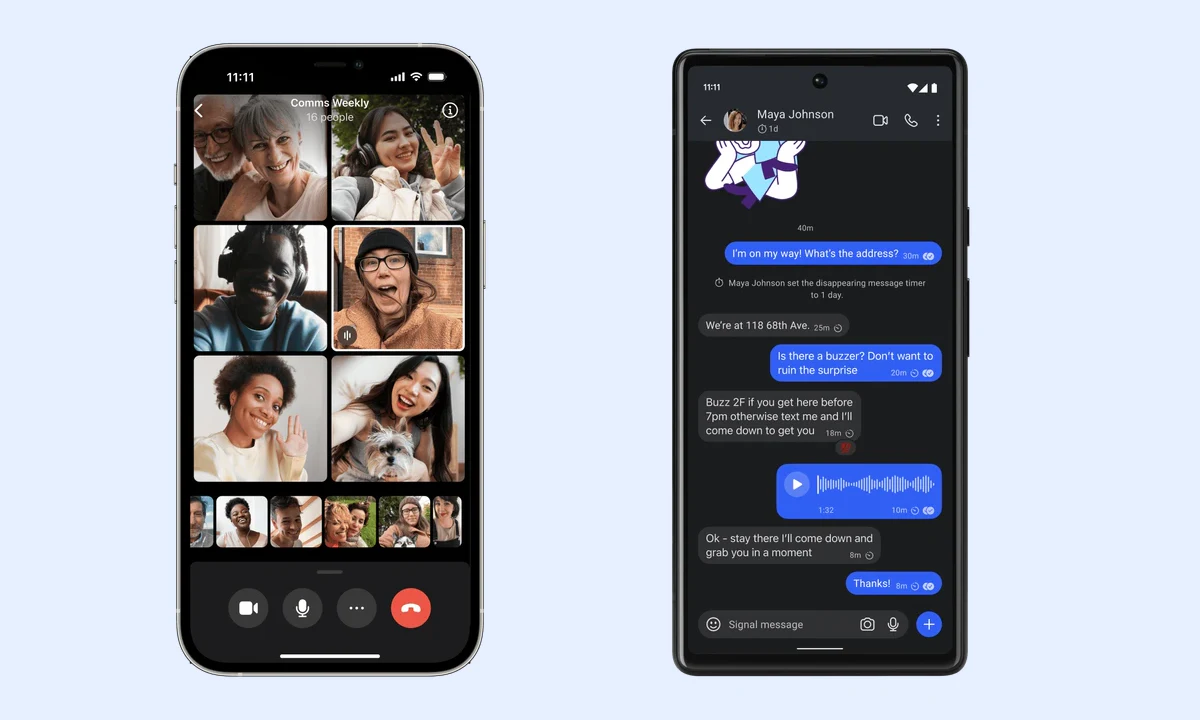
确认官方来源与当前版本:security review 的起点核对
在进行任何 security review 之前,首要任务是确立信任链的起点。许多安全风险源于使用了被篡改的非官方安装包或过时的软件版本。审查者应直接访问 Signal 官方中文下载页(signal.org/zh_CN/download/),确认该页面提供了 Android、iPhone/iPad、Windows、macOS 和 Linux 的安装入口或说明。任何指向第三方应用商店镜像、网盘链接或非 signal.org 域名的下载源都应被视为高风险并立即停止使用。
本站作为独立的中文使用指南,不托管任何安装包,也不替代官方来源。在审查过程中,需记录当前安装的具体版本号及运行平台。若发现版本与官方说明不一致,或来源无法追溯至 signal.org,则后续关于加密机制、PIN 功能及备份有效性的所有结论均不可信。此时应立即卸载非官方版本,并从官方渠道重新获取最新安装包,以确保审查环境的纯净性。
- 核对下载入口域名是否为 signal.org,拒绝第三方镜像。
- 确认当前安装版本与官方发布版本一致。
- 明确本站不托管安装包,仅作为信息参考指南。
端到端加密与安全号码:验证消息与通话的加密边界
Signal 的核心安全主张在于其默认的端到端加密机制。根据官方说明,Signal 的消息和通话默认采用端到端加密,这意味着只有通信双方能够读取内容,服务器无法解密。在 security review 中,不能仅凭“声称加密”就通过测试,必须验证加密身份的一致性。Signal 提供了安全号码验证功能,用于确认与联系人的端到端加密身份。审查者应在对话设置中查看安全号码,并与联系人通过带外渠道(如面对面或另一条安全信道)进行比对。
若安全号码发生变化,通常意味着对方的设备已重装、更换或密钥已更新。在这种情况下,审查者应暂停敏感信息的传输,直到重新验证身份为止。这一机制是防止中间人攻击的关键步骤。如果审查场景要求极高的身份确定性,必须将“定期核对安全号码”纳入操作规范。若无法通过带外渠道核对安全号码的变化原因,应视为潜在的安全风险点,并记录在审查报告中。
- 确认消息与通话默认开启端到端加密。
- 使用安全号码功能比对联系人身份指纹。
- 记录安全号码变化的触发场景及应对措施。
Signal PIN 与恢复边界:哪些数据能恢复、哪些不能
在评估账户恢复机制时,必须厘清 Signal PIN 的确切作用范围,避免产生“官方可找回账户”的错误预期。Signal 在官方介绍中说明,PIN 基于 Secure Value Recovery 技术,主要用于在丢失或更换设备时恢复个人资料、设置及屏蔽名单等支持数据。关键在于,Signal 官方明确声明无法替用户找回遗忘的 PIN。这与传统的密码重置机制有本质区别,体现了去中心化隐私保护的设计哲学。
审查者需特别注意,Signal PIN 与短信验证码和设备解锁码不是同一项。短信验证码仅用于注册时的所有权证明,而设备解锁码用于本地设备访问。若用户在审查中混淆这三者,可能导致对恢复流程的误判。在测试恢复流程时,若 PIN 遗忘,应确认支持数据(如屏蔽名单)是否确实无法恢复,以此验证系统的安全边界。对于依赖“官方客服找回密码”的传统企业级审查标准,Signal 的这一特性可能被视为不适合场景,需提前调整评估预期。
- 确认 PIN 基于 Secure Value Recovery,用于恢复配置数据。
- 明确 Signal 官方无法找回遗忘的 PIN。
- 区分 PIN、短信验证码与设备解锁码的不同用途。
注册身份与用户名隐私:手机号仍是注册前提
隐私审查的一个常见误区是认为 Signal 可以完全匿名注册。事实是,注册 Signal 仍需要手机号。手机号作为账户的主要标识符,用于接收初始的短信或语音验证码。然而,Signal 引入了用户名功能,允许他人在不知道手机号的情况下发起联系。在 security review 中,应测试用户名功能的实际效果:设置用户名后,尝试在不分享手机号的前提下与他人建立连接,确认对方界面是否确实隐藏了手机号码。
审查者需区分“注册所需手机号”与“日常联系可隐藏手机号”这两个不同层级。虽然注册环节暴露了手机号给 Signal 服务器(用于路由),但日常通信中通过用户名接触可以有效减少手机号在社交图谱中的泄露风险。如果审查目标是寻找“完全无需手机号”的通讯工具,Signal 不符合该前提,审查者应据此调整评分或转向其他候选方案。同时,需确认用户名设置的隐私选项是否已正确配置,以避免意外泄露。
- 确认注册过程必须绑定有效的手机号码。
- 测试用户名功能是否成功隐藏了手机号。
- 区分注册身份标识与日常联系隐私保护的边界。
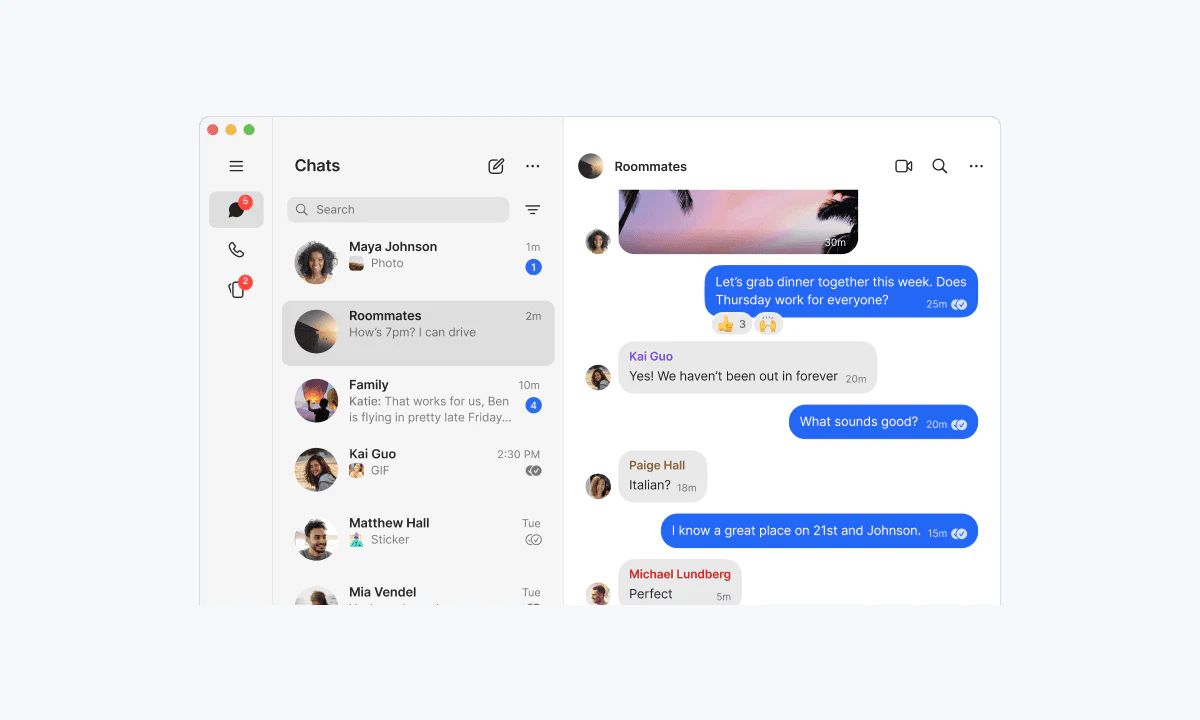
多平台与已关联设备:桌面版的依赖与限制
在多平台协作环境中,桌面端的安全性往往被单独评估,但 Signal 的架构决定了其桌面版并非独立实体。Signal 桌面版需要先在手机上安装并注册 Signal,再通过已关联设备完成连接。这意味着桌面端的安全状态高度依赖于手机端的安全状况。在审查中,需检查“已关联设备”列表,确认是否有未经授权的桌面或平板设备连接。若发现未知设备,应立即解除关联并更改 PIN。
此外,Signal 官方没有提供直接在浏览器登录使用的网页版。任何声称提供“Signal 网页版”的第三方服务极可能是钓鱼网站或恶意中间人代理。审查者应明确告知用户,只能在官方提供的 Windows、macOS 或 Linux 客户端上进行桌面操作。若手机端丢失或损坏,桌面版将无法独立接收新消息或进行身份验证,这一依赖性在业务连续性计划(BCP)审查中应被列为关键风险点。
- 确认桌面版必须与已注册的手机端 Signal 关联。
- 检查已关联设备列表,移除未授权设备。
- 明确不存在官方网页版,警惕第三方网页入口。
备份、网络可用性与升级路径:何时继续、何时停止
最后,审查需覆盖数据的持久性与网络的可达性。Signal 提供可选的安全备份功能,但具体平台与内容范围以当前官方说明为准。在 Android 和 iOS 上,备份通常涉及本地存储或云存储的加密快照。审查者应核实备份文件是否真正加密,以及恢复过程是否需要 PIN 或 passphrase。若备份机制不满足组织的数据保留策略,应标记为不合规。
在网络可用性方面,Signal 的连通性受地区、网络环境、系统版本及服务状态影响。虽然 Signal 提供代理支持说明,但代理可用性取决于具体地址、版本和网络环境,不保证在所有受限网络下通用。在审查结束时,若发现目标网络环境无法稳定连接 Signal 服务器,且无可靠代理方案,应建议停止部署或寻找替代方案。同时,引导用户前往官方来源核对最新版本,以确保获得最新的安全补丁和功能支持。
- 核对可选安全备份功能的加密状态与恢复条件。
- 确认网络可用性受多重因素影响,不假设通用可用。
- 若需代理支持,需逐项排查具体地址与版本的兼容性。