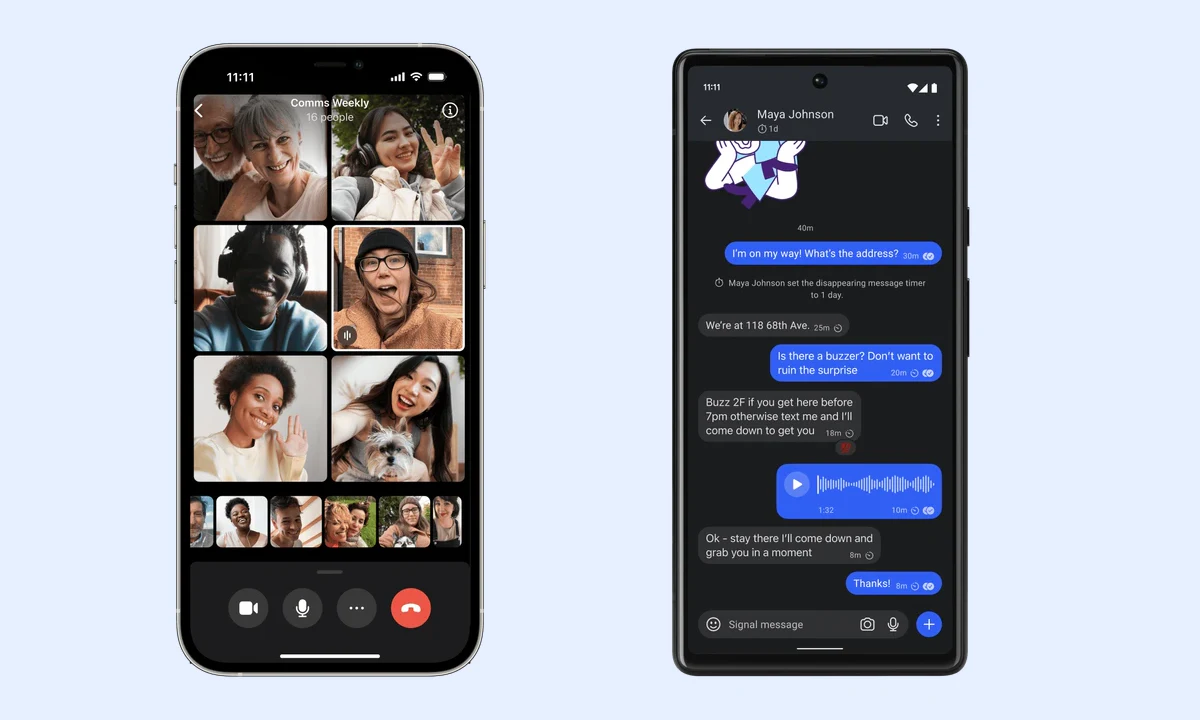
第一步:界定本次交接的范围与留痕模板
在启动 Signal 账号或管理权限的交接流程前,首要任务是明确交接的具体边界。这包括确定涉及的主控手机设备、所有已关联的桌面端(Windows、macOS 或 Linux),以及需要移交管理权的群组列表。模糊的范围定义往往导致后续出现未授权设备残留或群组权限真空。
建议采用标准化的留痕模板,该模板应包含时间戳、操作人、复核人以及具体的配置项快照。例如,记录交接发生的具体日期(如 2026年8月16日),并列出所有需核对的设备名称。此步骤不涉及第三方工具的配置迁移,仅聚焦于 Signal 应用内的原生设置与状态。
- 核对交接清单是否覆盖手机端主控设备与所有已关联桌面端。
- 确认留痕模板包含时间戳、操作人与复核人字段,以便后续审计。
- 明确交接范围仅限于 Signal 应用内设置,不扩展至其他通讯平台。
第二步:核对登录保护与注册锁的当前基线
Signal 的安全核心在于其注册锁(Registration Lock)与 Signal PIN 机制。在交接过程中,必须确认 Signal PIN 已正确设置,并理解其作用:它不仅是应用内的访问凭证,更是防止手机号被重新注册劫持的关键屏障。若接收方不知道当前的 PIN 码,可能在换机或重新安装时无法恢复账户状态。
需检查注册锁是否处于启用状态,并记录最近一次 PIN 修改的时间。务必注意,Signal PIN 不同于手机收到的短信验证码,也不同于设备本身的屏幕解锁密码。混淆这三者可能导致接收方在尝试登录时陷入循环验证困境。交接时应确保接收方独立掌握新的 PIN 码,或在监督下完成 PIN 的重置与记录。
- 检查 Signal PIN 是否已设置,并确认其用于恢复注册状态的功能正常。
- 确认注册锁已启用,并记录最近一次 PIN 修改时间及保管责任人。
- 严格区分 Signal PIN、短信验证码与设备系统解锁码,避免概念混淆。
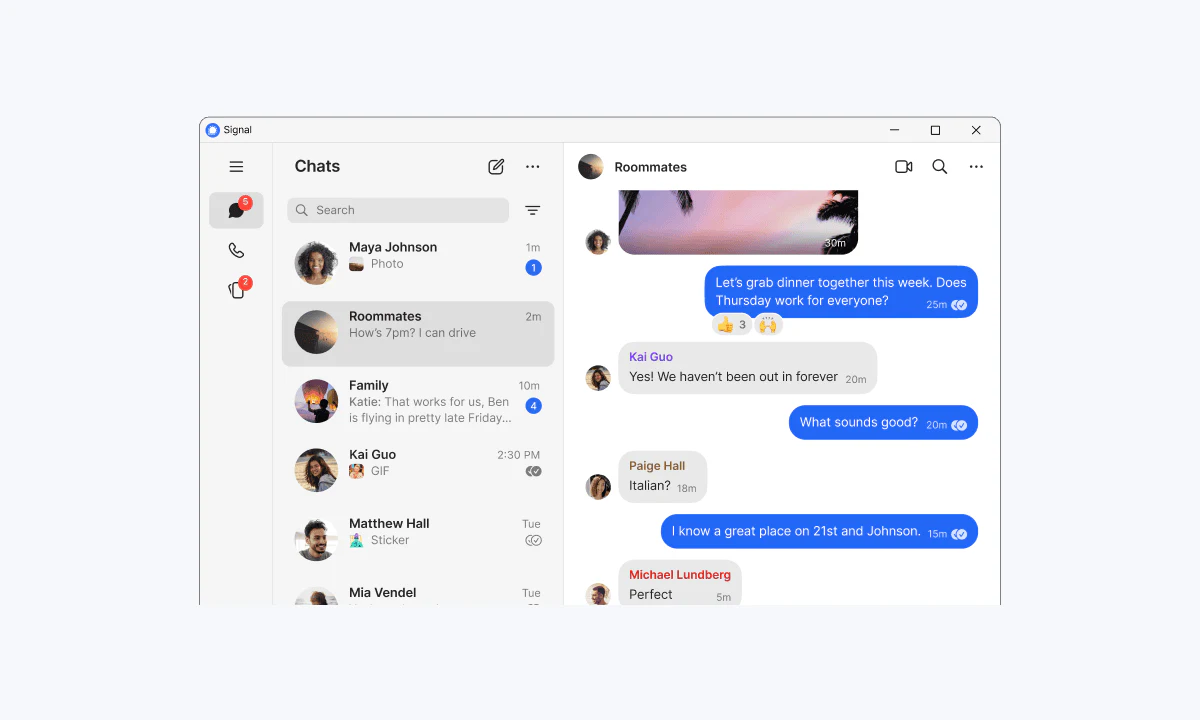
第三步:盘点已关联设备并划定多设备会话边界
Signal 的桌面版(Windows、macOS、Linux)不能独立运行,必须与已注册的手机端 Signal 保持关联。在交接时,需进入手机端的“已关联设备”列表,逐一核对显示的设备名称、类型及最后活跃时间。任何未知或不再使用的设备都应立即移除,以防止历史会话数据泄露。
对于需要保留的桌面端,需确认其仍能与手机端正常同步消息。交接文档中应记录每个保留设备的关联时间与物理位置。需明确的是,一旦手机端主控设备丢失或重置,所有已关联的桌面端将自动失效并需要重新扫码关联。因此,手机端的安全是桌面端可用的前提。
- 核对已关联设备列表中的设备名称、类型与最后活跃时间,移除未知设备。
- 确认桌面端是否仍与手机端主控设备保持有效关联,并记录关联状态。
- 明确桌面端对手机端主控设备的依赖关系,不假设其可独立运行。
第四步:统一通知与消息提醒策略的交接口径
通知设置的差异可能导致重要消息被遗漏或隐私在非工作时段被干扰。交接时需检查各设备(手机及所有桌面端)的消息通知开关、静音时段以及预览设置是否一致。例如,确认是否在锁屏状态下隐藏消息内容,以保护敏感信息不被旁观者窥视。
同时,需验证通话与消息提醒在已关联设备上的同步行为。如果接收方习惯在电脑上处理消息,需确保电脑端的通知弹窗未被系统级权限屏蔽。此步骤旨在消除因设备间设置不一致导致的沟通断层,确保交接后的体验符合预期。
- 核对各设备的消息通知开关、静音时段及锁屏预览设置是否一致。
- 确认通话与消息提醒在已关联设备上同步生效,无系统级拦截。
- 区分系统级通知权限与 Signal 应用内通知设置,确保两者协调。
第五步:固化群组默认策略与管理员责任分配
群组是 Signal 协作的核心场景。交接时需梳理所有由该账号创建或管理的群组,记录群组类型(普通群组或公告型群组)、当前管理员名单及邀请链接的有效期。对于公告型群组,需特别注明只有管理员可发送消息的权限边界,避免成员误操作。
此外,需确认群组的默认阅后即焚策略是否已开启,以及成员手机号对其他成员的可见规则。这些设置直接影响群组的隐私等级。交接文档应包含这些策略的快照,以便接收方在后续管理中保持一致性,或因业务需求调整时有据可依。
- 核对群组管理员名单、群组类型及邀请链接有效期,并记录在案。
- 确认群组默认阅后即焚策略与成员手机号可见规则已固化并告知接收方。
- 区分公告型群组与普通群组的权限边界,明确管理员的主要发送权。
第六步:整理官方帮助入口与参考链接清单
为确保交接后遇到技术问题时能获取准确支持,需整理一份仅指向 signal.org 域名的官方帮助文档清单。这包括关于已关联设备管理、登录保护机制以及群组权限设置的官方说明页面。避免使用第三方论坛或非官方镜像站的链接,因为这些来源的信息可能过时或不准确。
这份清单应作为交接包的一部分交付给接收方。当出现异常时,接收方可直接查阅这些官方资源,而非依赖搜索引擎中可能存在的误导性广告或虚假下载站。此举有助于建立基于可信来源的问题解决习惯。
- 核对官方帮助文档入口,确保包含已关联设备与登录保护的详细说明。
- 确认所有参考链接均指向 signal.org 域名下的官方页面,排除第三方来源。
- 将官方帮助清单作为标准交接材料,提升后续问题排查的效率与准确性。
第七步:执行交接后的首次闭环复核
在交接完成后的 24 小时内,双方应执行一次闭环复核。此步骤旨在验证留痕模板中的各项设置是否与当前实际状态一致。例如,再次检查登录保护是否依然开启,已关联设备列表是否无新增未知设备,以及群组权限是否按预期生效。
复核结果应由交接双方通过电子签名或确认邮件进行记录。这不仅是对交接工作的最终确认,也是划分责任的时间节点。此后出现的配置变更将被视为接收方的独立操作,除非能证明是交接前的遗留隐患。
- 核对登录保护、已关联设备与群组策略是否与留痕模板完全一致。
- 确认首次复核结果已由交接双方签字或通过正式渠道电子确认。
- 将首次复核与日常使用中的临时调整区分开,确立责任分界线。
第八步:建立定期复核与异常定位机制
安全设置并非一劳永逸。建议设定定期复核周期(如每季度一次),检查 Signal PIN 是否需要更新、已关联设备是否有变动以及群组策略是否适应新的协作需求。定期复核的频率与流程应写入交接文档,并设置日历提醒。
同时,明确异常发生时的定位路径。若发现安全号码变化或收到未知设备关联请求,应立即参照官方帮助文档进行排查,并回溯留痕记录以确定变更源头。定期复核不能替代日常的安全号码验证,但能为系统性风险提供早期预警。
- 确认定期复核周期已写入交接文档,并设定自动化提醒机制。
- 核对异常定位路径,确保包含官方帮助入口与留痕记录回溯步骤。
- 明确定期复核是补充措施,不替代日常的安全号码验证与加密确认。