第一步:界定本次安全号码核对的触发场景与范围边界
在开始具体操作前,首先需要明确何时应当发起安全号码核对。这并非日常必需动作,但在特定高风险或状态变更场景下至关重要。常见的触发场景包括:与联系人首次建立聊天会话、对方提示更换了新设备、收到 Signal 发出的“安全号码已更改”警告,或者你自身完成了设备迁移与重新注册。
界定核对范围同样重要。对于单聊会话,安全号码核对是针对特定联系人的点对点验证;对于群组,虽然群组消息也受端到端加密保护,但安全号码的验证逻辑有所不同,通常关注的是群组整体密钥状态而非逐成员验证。明确这些边界有助于避免将精力浪费在非必要的通用隐私检查上,聚焦于端到端加密身份的一致性确认。
- 确认触发场景:首次聊天、收到安全号码变更警告、对方更换设备或自身重新注册。
- 界定核对范围:区分单聊点对点验证与群组整体密钥状态检查。
- 排除非相关项:不涉及已关联设备的移除流程或通用隐私设置清单。
第二步:找到安全号码的查看入口——手机端与桌面端的路径差异
不同平台查看安全号码的路径存在差异,准确找到入口是执行核对的前提。在 Android 或 iPhone/iPad 手机端,进入与联系人的聊天界面,点击顶部联系人姓名或头像进入详情页,即可找到“查看安全号码”选项。此处会显示一组数字指纹以及对应的二维码。
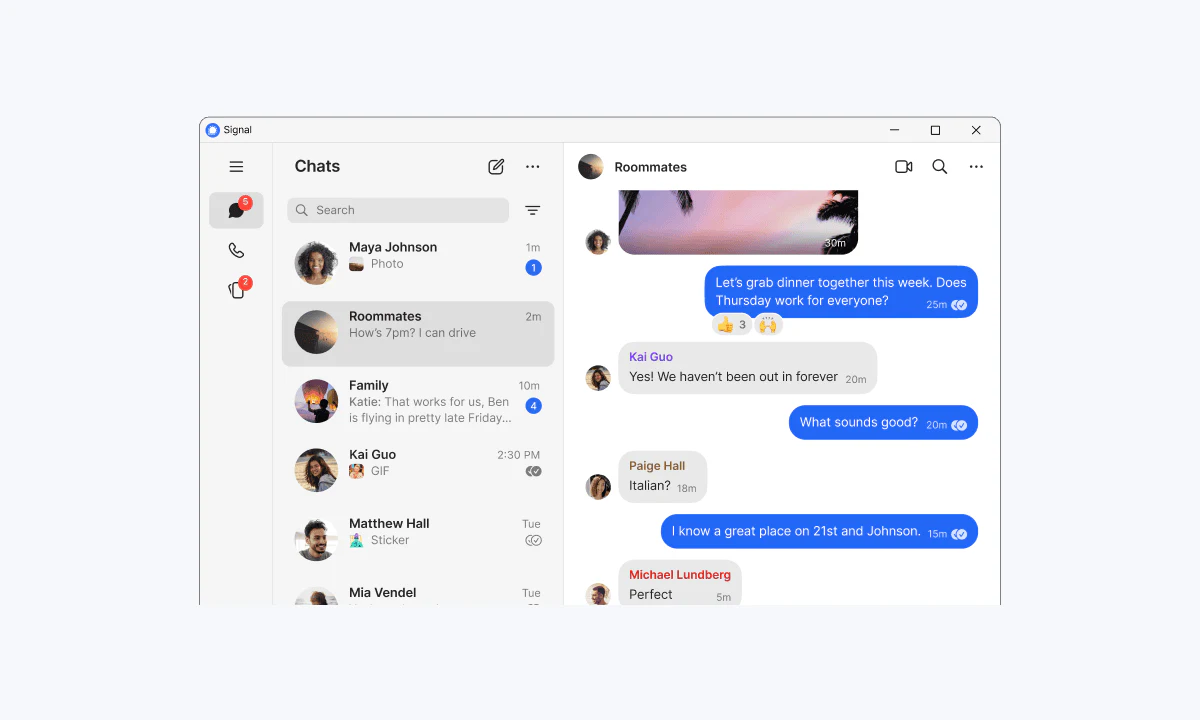
对于 Windows、macOS 或 Linux 桌面版用户,需要注意桌面端的安全号码查看功能依赖于与手机端的关联状态。桌面端本身不独立生成安全号码,而是同步手机端的主控会话数据。因此,在桌面端查看安全号码时,需确保手机端 Signal 处于活跃且已正确关联的状态。若桌面端无法显示或提示同步错误,应优先检查手机端的连接状态。
- 手机端路径:聊天详情页 -> 查看安全号码 -> 获取数字指纹与二维码。
- 桌面端限制:安全号码查看依赖已关联设备的会话同步,非独立入口。
- 同步检查:若桌面端显示异常,优先排查手机端主控状态与网络连接。
第三步:执行安全号码比对——数字与二维码的双重验证方法
获取安全号码后,需通过可靠方式与联系人进行比对。主要有两种方法:数字比对和二维码扫描。数字比对要求双方逐位核对屏幕上显示的 60 位数字(或简化后的指纹哈希)。这种方法适用于无法见面的场景,但需确保传输数字的渠道本身是可信的,例如通过已验证的电话通话或面对面口述。
二维码比对则更为高效且抗干扰能力强。双方打开各自的安全号码页面,使用 Signal 内置的扫描功能扫描对方的二维码。若匹配,系统会给出明确提示。这种方式减少了人工读取长串数字的错误率,但同样要求双方在物理空间上接近或通过高可信度的视频通话展示二维码,以防中间人替换二维码图像。
- 数字比对:双方逐位核对 60 位数字或指纹哈希,需通过可信渠道传输。
- 二维码比对:使用内置扫描功能,减少人工错误,需防范图像替换风险。
- 渠道安全:避免通过未加密的第三方即时通讯工具发送安全号码截图。
第四步:处理安全号码不一致——变更警告的排查与响应流程
当收到“安全号码已更改”警告或比对发现不匹配时,不必立即恐慌,但必须保持警惕。最常见的原因是对方更换了手机、重新安装了 Signal 应用或恢复了备份。在这些情况下,新的设备会生成新的加密密钥,从而导致安全号码变化。
面对不一致,标准化的响应流程是:首先通过独立于 Signal 的可信渠道(如传统电话、短信或面对面)联系对方,确认其是否进行了设备变更操作。若对方确认无变更行为,则可能存在中间人攻击风险,此时应暂停敏感信息传输,并建议对方检查账户安全。切勿在未确认原因前忽略警告或强行继续通讯。
- 常见原因:对方更换设备、重新安装应用或恢复备份导致密钥更新。
- 独立验证:通过电话或面对面等独立渠道确认对方操作行为。
- 风险响应:若对方未进行变更,暂停敏感通讯并排查潜在安全风险。
第五步:核对群组中的安全号码边界——成员变更对端到端加密的影响
在群组通讯中,安全号码的验证逻辑与单聊不同。Signal 群组消息同样采用端到端加密,但群组密钥是动态管理的。当有新成员加入或旧成员退出时,群组密钥可能会更新以确保前向保密性。这意味着群组层面的“安全状态”是整体性的,而非针对每个成员的独立安全号码。
因此,在群组场景中,无需也不可行对每位成员进行单独的安全号码核对。用户应关注的是群组整体的加密完整性。若收到群组安全号码变更通知,通常意味着群组成员结构发生了变化。此时应核对群组成员列表,确认变更是否符合预期。若发现不明成员加入,应立即联系管理员核实。
- 群组特性:安全号码为整体状态,成员变更可能触发群组密钥更新。
- 验证重点:关注群组成员列表变化,而非逐成员核对安全号码。
- 异常处置:发现不明成员加入时,立即联系管理员核实身份。
第六步:跨设备核对安全号码的一致性——手机端与桌面端的同步检查
对于同时使用手机端和桌面端的用户,确保多设备间安全号码显示的一致性至关重要。由于桌面端是作为“已关联设备”存在的,其安全号码数据源自手机端。若发现手机端与桌面端显示的安全号码不一致,或桌面端无法显示,通常表明会话同步出现中断或关联状态异常。
此时应执行同步检查:在手机端查看“已关联设备”列表,确认桌面端设备在线且状态正常。尝试在桌面端重新加载聊天信息,或在手机端解除关联后重新扫码绑定。确保所有活跃设备都基于同一套主密钥会话,以防止因会话分裂导致的加密验证混乱。
- 一致性检查:对比手机端与桌面端显示的安全号码是否相同。
- 同步状态:确认已关联设备的会话是否已完成端到端加密同步。
- 修复措施:若不一致,检查已关联设备列表并考虑重新绑定桌面端。
第七步:建立安全号码的定期复核机制——频率与留痕模板
安全号码核对不应是一次性行为,而应纳入定期的安全维护计划。建议设定合理的复核频率,例如每季度一次,或在每次重大设备变更、系统升级后进行。对于高敏感度通讯对象,可适当提高复核频率。
建立留痕模板有助于追踪历史状态。记录内容应包括:核对日期、联系人标识、验证方式(数字或二维码)、核对结果以及任何异常情况的处理记录。这不仅有助于个人记忆,也在发生安全争议时提供可追溯的依据。需注意,安全号码核对不能替代其他安全措施,如注册锁(Registration Lock)和 Signal PIN 的设置,二者应结合使用。
- 设定频率:建议每季度或每次设备变更后进行复核。
- 记录留痕:包括日期、对象、验证方式及结果,形成可追溯记录。
- 综合防护:安全号码核对需与注册锁、PIN 码等其他安全措施配合使用。
第八步:完成安全号码核对的闭环复核与官方来源确认
在完成上述步骤后,进行最终的闭环复核。确认本次核对覆盖了所有必要的触发场景和通讯对象,且所有操作步骤均符合 Signal 官方说明。若在操作过程中遇到无法解释的技术问题,应直接参考 Signal 官方帮助文档,避免使用非官方工具或第三方验证方法,以免引入新的安全风险。
Signal 官方强调其消息和通话默认采用端到端加密,且无广告和跟踪器。安全号码核对正是用户侧验证这一承诺是否生效的关键动作。通过严格执行此八步清单,用户可以建立起坚实的端到端加密身份验证防线,确保通讯隐私不被侵犯。
- 流程覆盖:确认核对流程覆盖所有触发场景与活跃设备。
- 官方依据:参考 Signal 官方帮助文档验证操作步骤的准确性。
- 拒绝非标:不引入非官方工具或第三方验证方法,坚持官方标准。